




出差员工和居家办公怎么安全访问公司内网?远程接入的几种方式对比
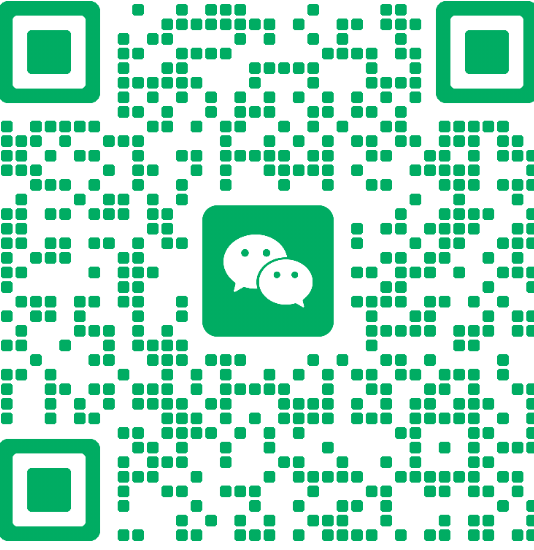
员工出差要用 ERP,居家办公要开共享文件,供应商要临时维护系统。需求都很正常,但处理方式往往只有一种:让管理员把内网服务映射到公网,或者给一个长期有效的远程桌面账号。
这类做法短期有效,长期风险集中。远程接入真正要解决的不是“能不能连上”,而是三件事:谁能连、连进来能访问什么、做过什么能不能查到。
一、先区分使用场景
远程接入至少有三种不同场景,混在一起设计就容易出问题。
第一种是内部员工日常办公:人数相对固定,使用公司设备或受管设备,需要访问多个内部系统。第二种是临时协作:供应商、外包、客户支持,时间短,但可能需要较高权限。第三种是紧急维护:下班后或节假日处理故障,要求快速可用。
这三种场景对权限时效、审计强度和便利性的要求都不同。用一套账号通吃,通常是风险开始的地方。
二、几种常见方式的取舍
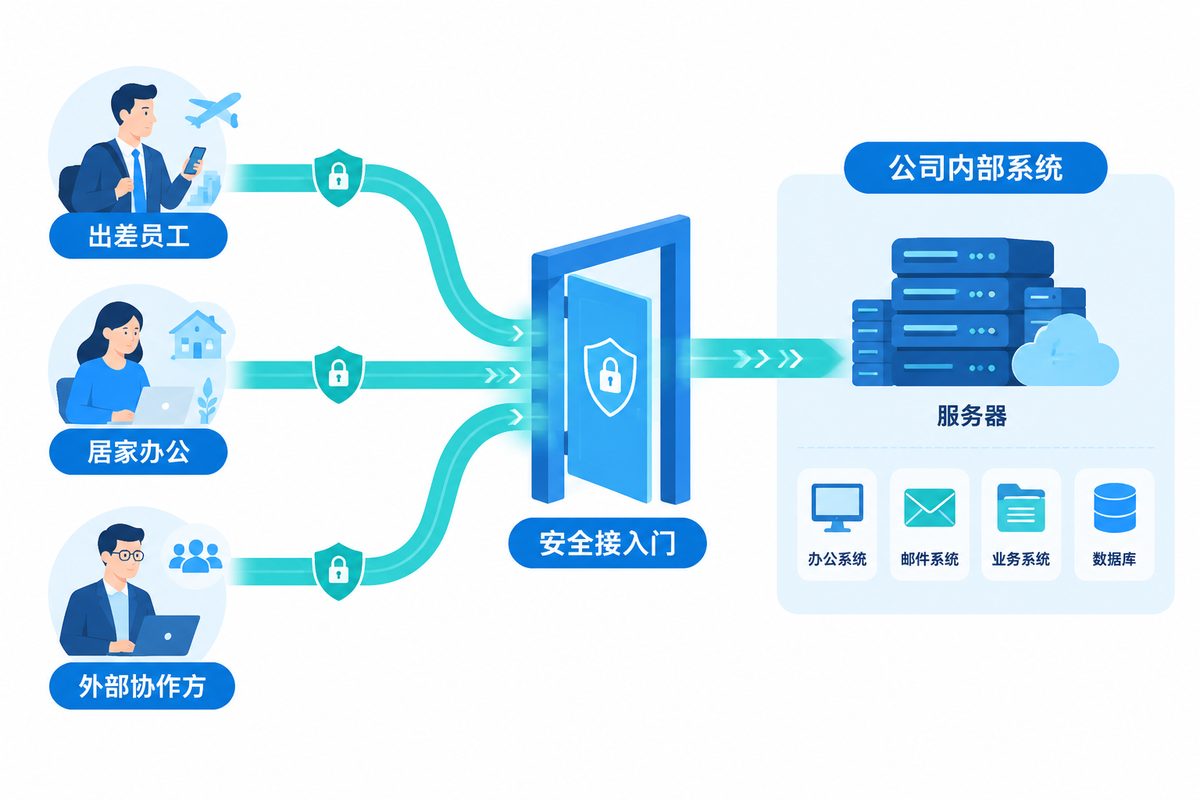
最省事的做法是把内网服务端口映射到公网,配合一个登录账号。它的优点是配置快、客户端要求低,缺点是服务直接暴露在互联网上,会持续面对扫描和爆破;一旦应用存在漏洞,风险不只是账号被盗。
第二种是传统的远程接入隧道或 VPN。员工先建立加密通道,再像在办公室一样访问内部系统。它解决了暴露面的问题,但需要注意:如果接入后默认能访问整个内网,那么一台被感染的家庭电脑就可能成为入口。因此访问控制仍然必要。
第三种是面向应用的受控发布。只把具体应用发布出来,配合身份验证和细粒度授权,员工访问不到无关网段。这种方式安全边界更清晰,但对应用兼容性和平台能力有要求,不是所有系统都适合。
第四种是零信任思路下的按身份授权:不以“在内网还是外网”判断信任,而以身份、设备状态和访问上下文决定。理念上更合理,落地时需要评估现有系统是否支持相应的身份源和策略引擎。
三、权限设计:最小权限,按角色授权
无论采用哪种方式,权限设计的核心原则都类似:只授予完成工作所必需的访问权限。
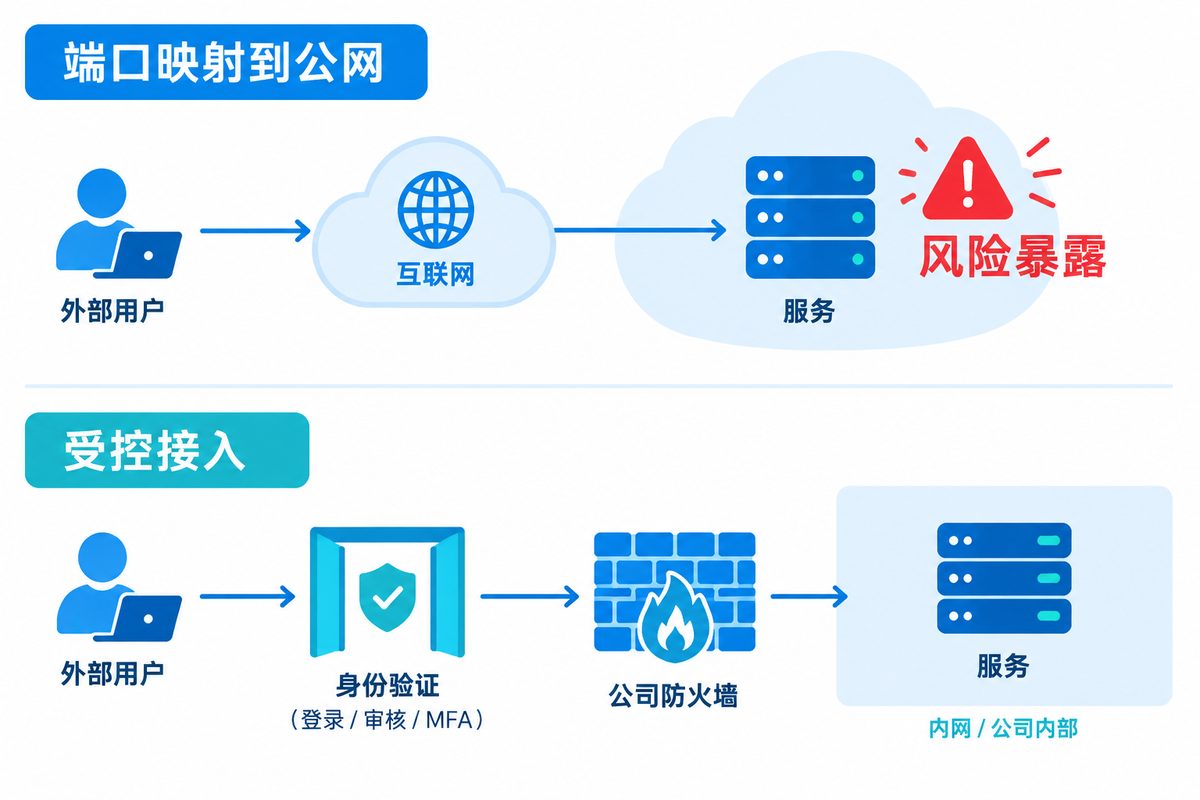
- 按角色分组:财务、销售、运维、外包各自对应不同访问范围,而不是逐人配置。
- 区分业务访问与管理访问:业务账号不应具备设备管理权限。
- 临时权限要有时效:供应商维护结束即失效,避免长期遗留。
- 管理入口限制来源:设备管理界面不应允许从任意公网地址访问。
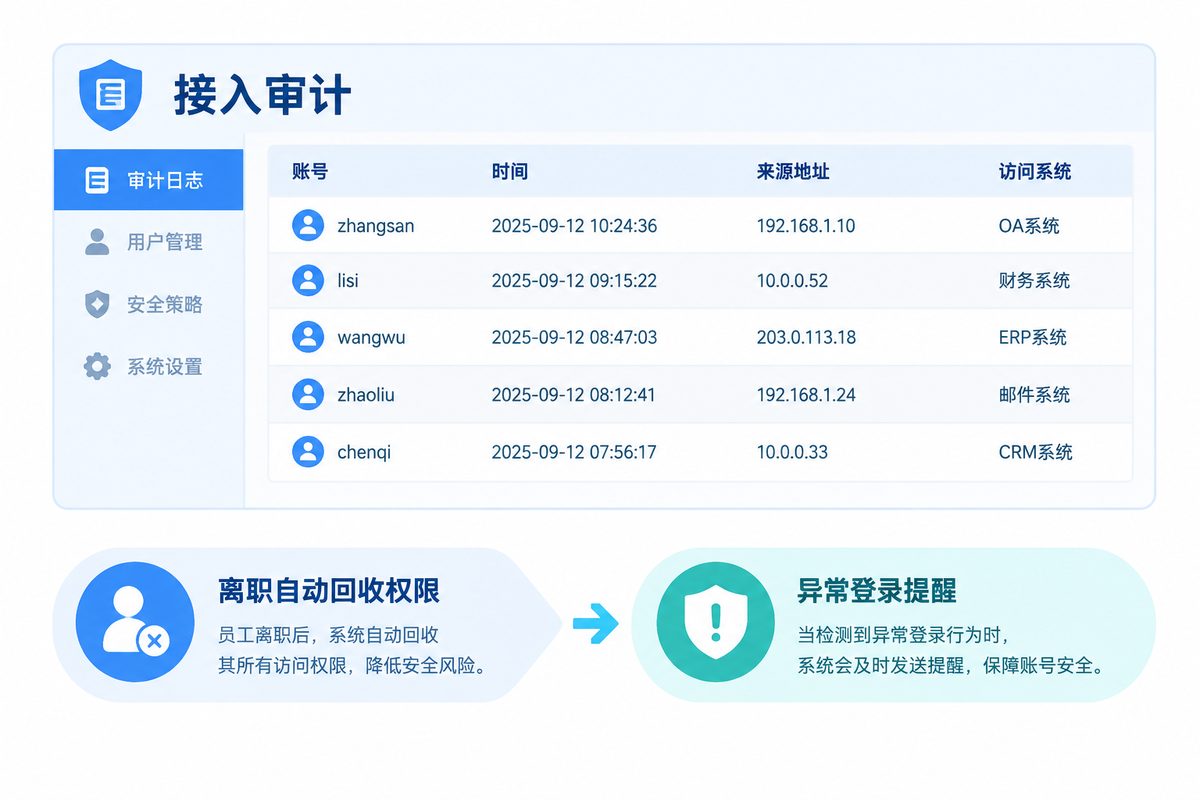
- 离职与转岗及时回收:定期复核账号列表,而不是等人提醒。
这些规则听起来基础,但在没有统一入口的环境里,往往因为“临时开一下”而逐渐失效。把它们固化到接入系统里,比依靠人工执行更可靠。
四、账号与认证,别停在使用密码
仅靠用户名密码的远程入口,长期面对撞库和钓鱼风险。如果条件允许,应为远程接入启用多因素认证,尤其是具备管理权限的账号和能从公网访问的入口。
同时应避免多人共用一个账号。共用账号在出事时无法定位到人,也无法单独回收某个人的权限。人数不多的小团队更容易出现这个问题,因为它“暂时没出过事”。
五、日志与审计要能回答具体问题
接入系统应至少记录:谁在什么时间、从哪个地址、以什么身份、访问了什么。日志保留周期要能满足事后追溯需要。
审计不是为了事后追责,而是为了在异常发生时能快速判断影响范围:这个账号最近登录过哪些地方、有没有异常地点、访问了哪些系统。没有这些信息,排查只能靠猜。
六、体验与安全的平衡点
安全措施如果过于繁琐,员工会想办法绕过:把文件转到个人网盘、用私人邮箱传资料、要求管理员临时放开权限。这反而制造了新的风险面。
比较务实的做法是让合规路径足够顺畅:一次登录能访问常用系统、审批流程简单、临时权限申请有明确时限。同时保留异常登录提醒,让员工自己也能发现账号异常。
七、和跨域组网的关系
如果企业已经部署了分支互联或 SD-WAN,远程人员的接入可以纳入同一套策略体系:站点互联管的是“网点之间”,远程接入管的是“人到系统”,两者的授权与审计逻辑应当一致。
需要说明边界:组网解决的是访问路径与策略执行,不能替代应用自身的身份认证,也不能让一个弱口令账号变得安全。身份、终端、网络三层的措施需要配合。
八、可以先做的几件事
如果暂时无法一次性改造,可以按优先级推进:先盘点并关闭不必要的公网映射;给管理入口和远程接入启用多因素认证;清理离职人员与长期未使用的账号;把供应商临时账号加上有效期;确认日志是否留存并有人查看。
这几项的投入不大,但能显著降低最常见的风险。
九、下一步
梳理清楚远程接入的需求:有多少人需要远程、访问哪些系统、是否有外部协作方、现有方式是什么、有没有多因素认证和日志。把这些信息列出来,方案选型就会明确很多。
可以通过微恩云官网现有咨询入口沟通这些情况。先明确谁能访问什么,再决定采用哪种接入方式,避免用长期风险换取短期方便。