




工厂、仓库和办公楼三地互联:制造业跨域组网怎么落地?
不少制造企业的网络是长出来的:办公楼先有一套办公网,厂区后来加了生产系统,仓库再接一套扫码和库存设备。平时各自能跑,一旦需要打通,问题就集中出现——办公电脑访问不到生产数据,仓库扫码枪时断时续,设备供应商要远程维护却不知道怎么安全地放进来。
制造业跨域组网的目标,不是把三张网简单合成一张,而是让办公楼、厂区、仓库在可控边界内互通,并且每一类设备只访问它该访问的东西。
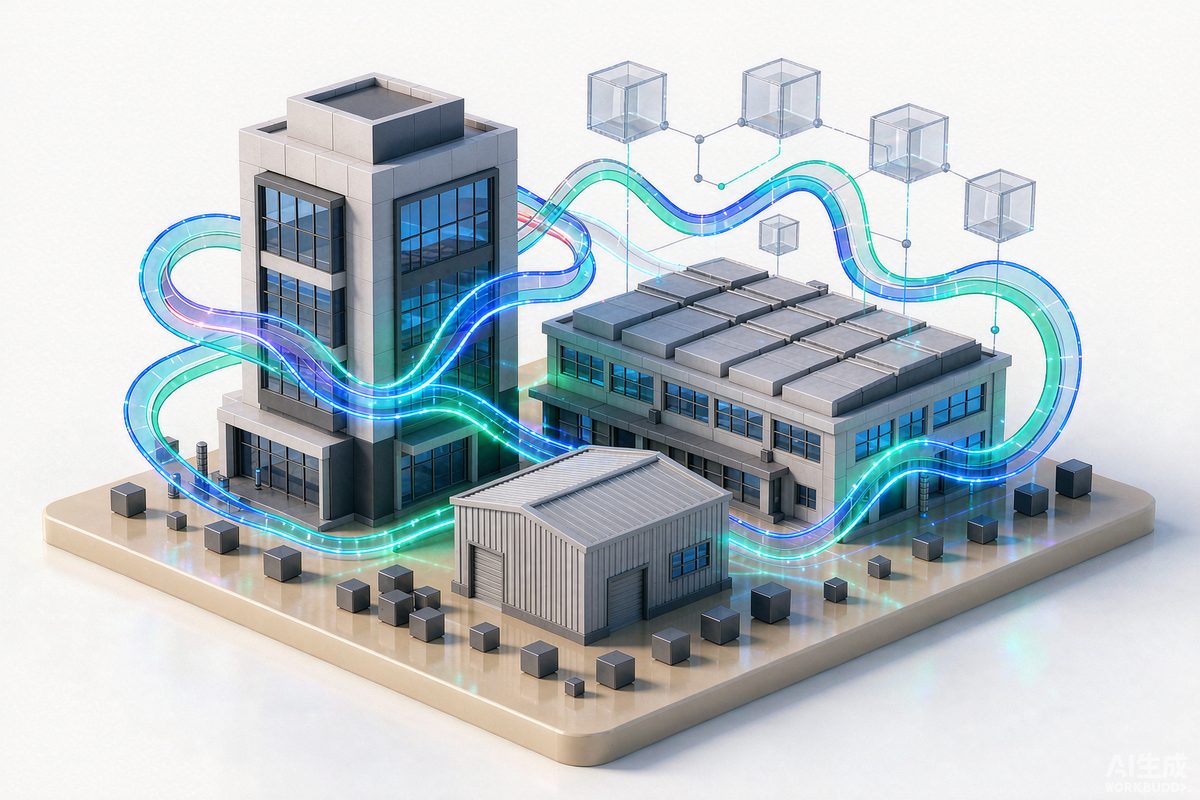
一、先分清办公网、生产网和仓储系统
办公网主要承载邮件、OA、财务和设计文件;生产网连接设备、控制系统和数据采集;仓储系统则依赖扫码终端、库存服务和物流平台。这三类流量对中断的敏感程度不同,出问题的影响也不同。生产网异常可能造成停机,办公网异常通常只是效率下降。
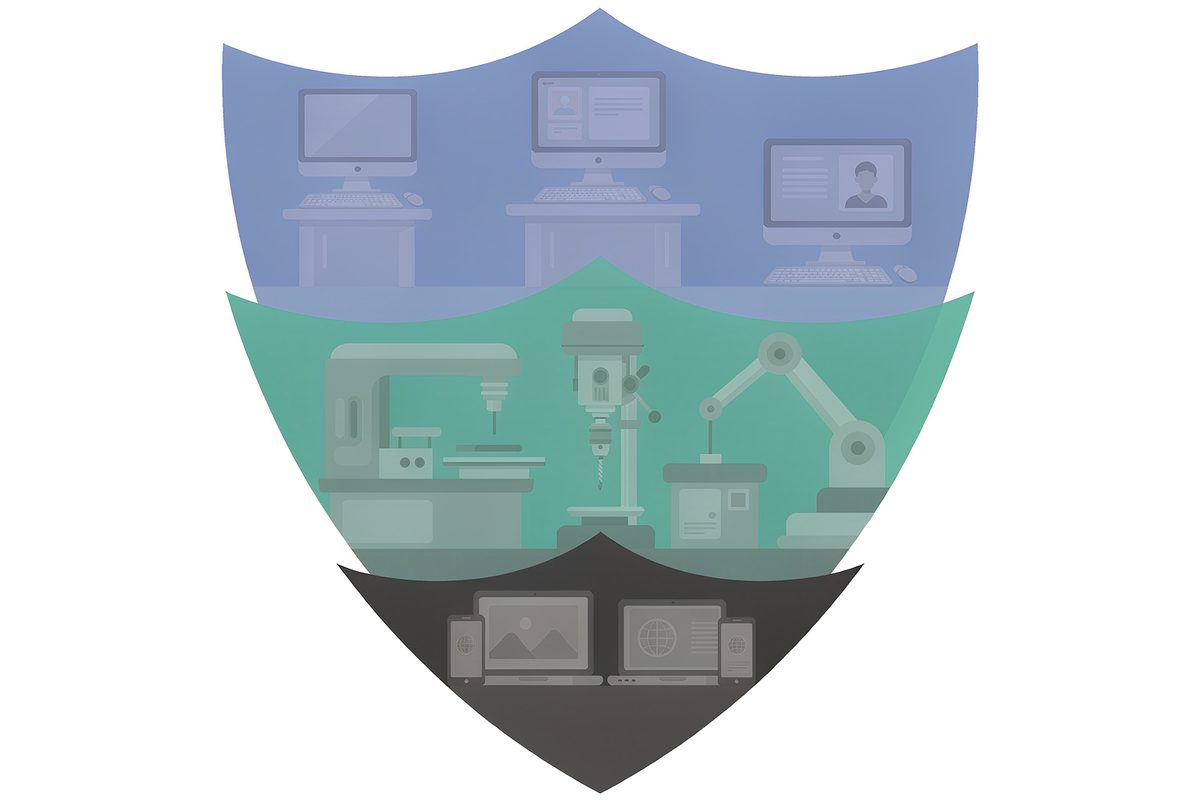
如果全部放在一张大二层网络里,一次广播风暴或一台中毒终端,就可能波及全部业务。更稳妥的做法是按业务划分网段或 VLAN,再用明确的访问控制规则决定哪些访问允许通过。
二、生产设备联网,安全边界要提前设计
设备需要远程维护,是制造业非常现实的需求。常见做法有两种:一是由设备厂商长期保留一条远程通道;二是企业需要维护时临时开通、用完关闭。两种方式都可行,但都必须明确由谁审批、什么时候开、开了多久、事后如何确认关闭。
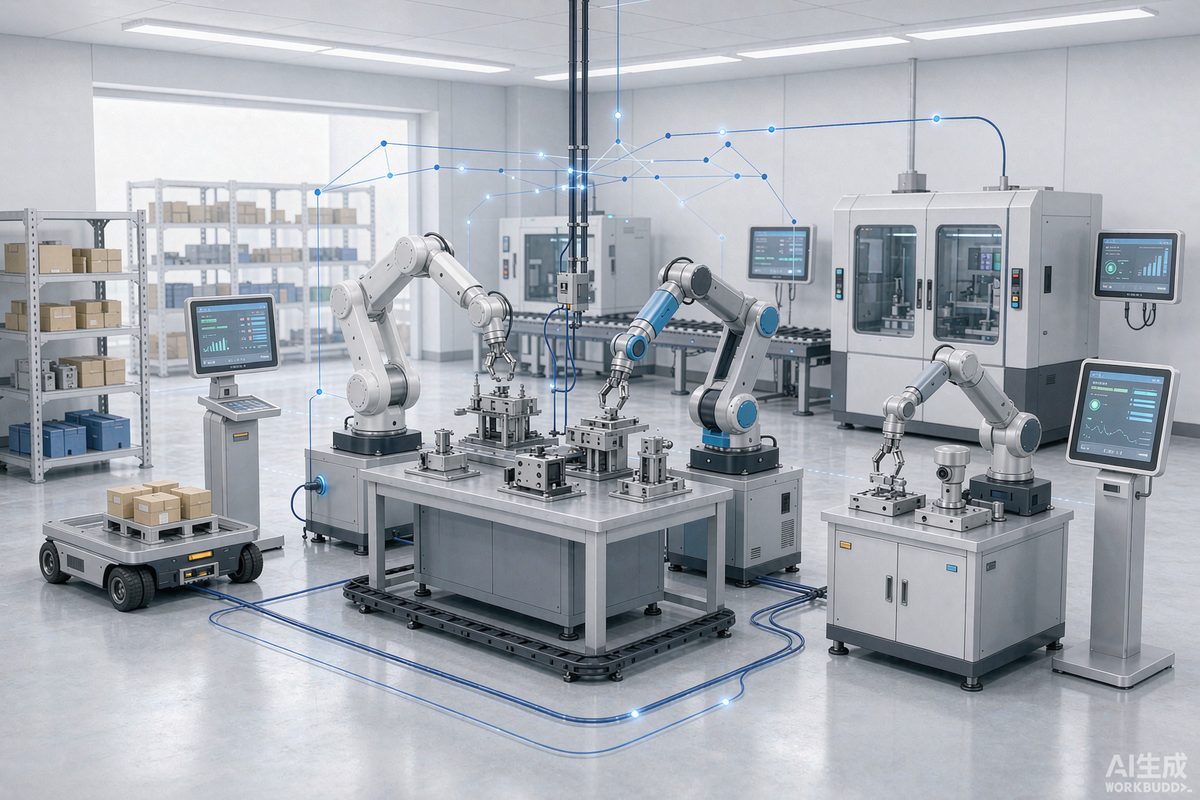
生产网与办公网之间不建议完全放开。可以在网络层通过访问控制策略限制访问来源、目标地址与端口,远程维护走受控通道并记录操作。老旧系统无法升级补丁时,隔离往往比强行打通更实际。
三、确定哪些数据必须回传,哪些留在本地
把三地所有流量都集中到办公楼出口,会让办公楼上联成为瓶颈;完全放任各厂独立出网,又难以统一管理。可以按数据用途区分:生产数据、库存数据和财务数据需要按系统位置设计访问路径;软件更新、视频监控回传和员工上网,可以评估本地分流。
如果仓储或生产系统已经部署在云端,就没必要让相关流量先绕回办公楼再出网。按应用目的地选路,通常比把所有流量统一回传更符合实际。
四、跨域互联,先解决地址和路由这类基础问题
多厂区互联前,应先核对内网地址是否重叠。若办公楼和厂区都使用相同网段,需要先规划调整,或评估地址转换方案,否则隧道建起来也可能访问异常。同时要确认双向路由完整、防火墙放行必要端口、域名解析指向预期入口。
涉及加密封装时,还应测试大报文与批量文件传输。若出现小请求正常、大文件失败的情况,只检查端口是否开放通常不够,需要沿实际流量路径排查封装开销和 MTU 等因素。
五、验收要看真实业务,不只看到通不通
试点阶段建议选办公楼加一个厂区,在保留原有连接和回退方式的前提下试运行。测试不要停留在能否 ping 通,而应覆盖系统登录、单据提交、文件传输、生产终端访问库存服务,以及交接班时段多人同时操作等真实场景。
- 记录上线前后关键业务的响应时间,并注明测试时间与线路条件。
- 验证办公终端不能访问生产网管理端口,访客网不能进入企业内网。
- 在约定窗口测试主线路中断,观察业务恢复过程与未完成操作如何处理。
- 确认告警由谁接收,出现故障后由谁处理,避免告警变成无人跟进的消息。
六、准备这些信息,方案更容易落地
厂区与办公地点分布、各地运营商和带宽、现有网段、生产与仓储系统的部署位置、设备是否需要远程维护、并发终端数量,以及可接受的中断时间,是评估时最有用的信息。不需要一开始就提供完整拓扑,但这些信息越具体,方案越贴合现场。
如果你正在推进多厂区互联,可以通过微恩云官网现有咨询入口沟通需求。先把哪些系统必须连通、哪些访问必须隔离、什么结果算达标讲清楚,再讨论接入方式和实施范围,让跨域组网支撑生产,而不是变成新的维护负担。