




分支网段冲突怎么办?跨域组网前必须规划好的内网地址
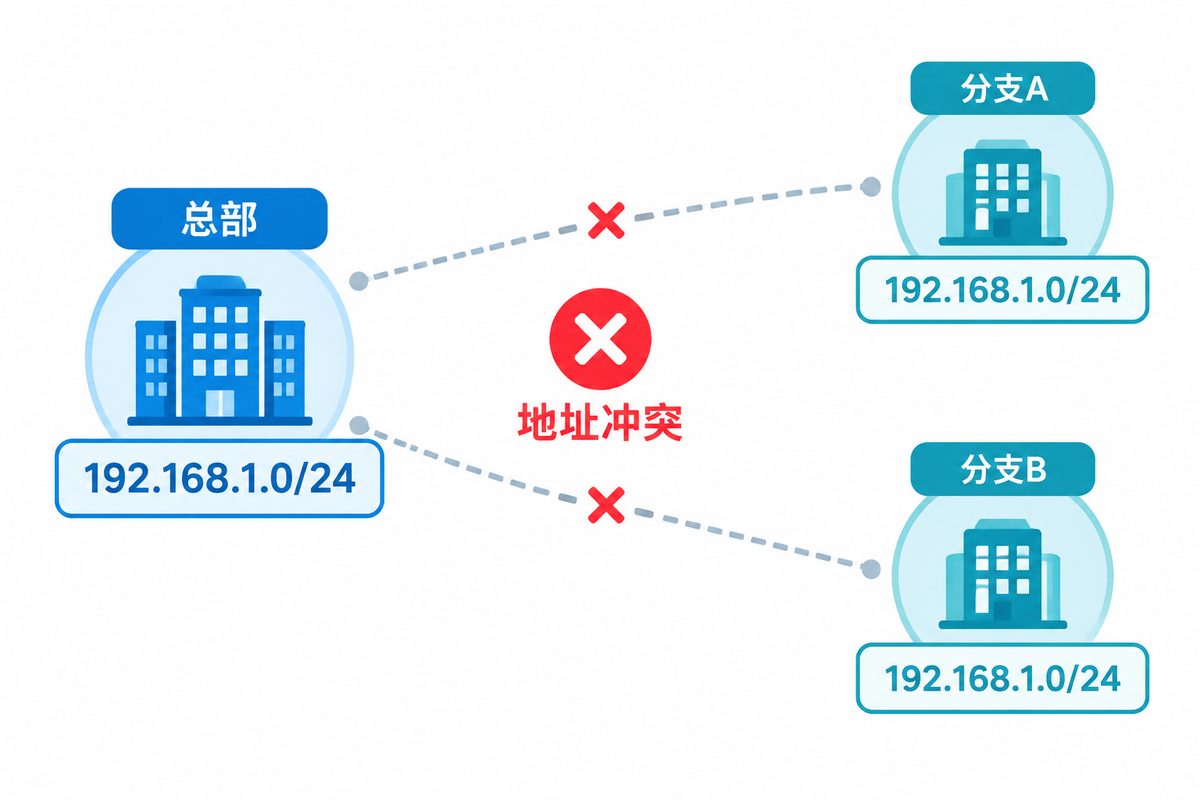
有一种跨域组网故障很典型:隧道显示已建立,设备状态正常,ping 对端网关也能通,但就是打不开对端的业务系统。排查半天,最后发现总部和分支用的是同一个内网网段——两边都是 192.168.1.x。
网段冲突不是配置小问题,它会让路由无从判断“这个地址到底在哪一边”。在动手做跨域互联之前,先把内网地址规划清楚,能省掉后面大量返工。
一、为什么会冲突,冲突后是什么表现
很多企业的分支网络是各自建设的,安装宽带时路由器默认分配 192.168.1.0/24 或 192.168.0.0/24,多年沿用下来,几个分支可能全都一样。单独使用没有问题,一旦要互联,地址空间重叠就会导致路由无法区分目标。
常见表现包括:隧道建立成功但业务访问失败;部分地址能通、部分不通;访问时通时断;或者访问请求被错误地发往本地网络,根本没有进入隧道。这类问题容易被误判为防火墙或应用故障。
二、规划原则:先分区,再留余量
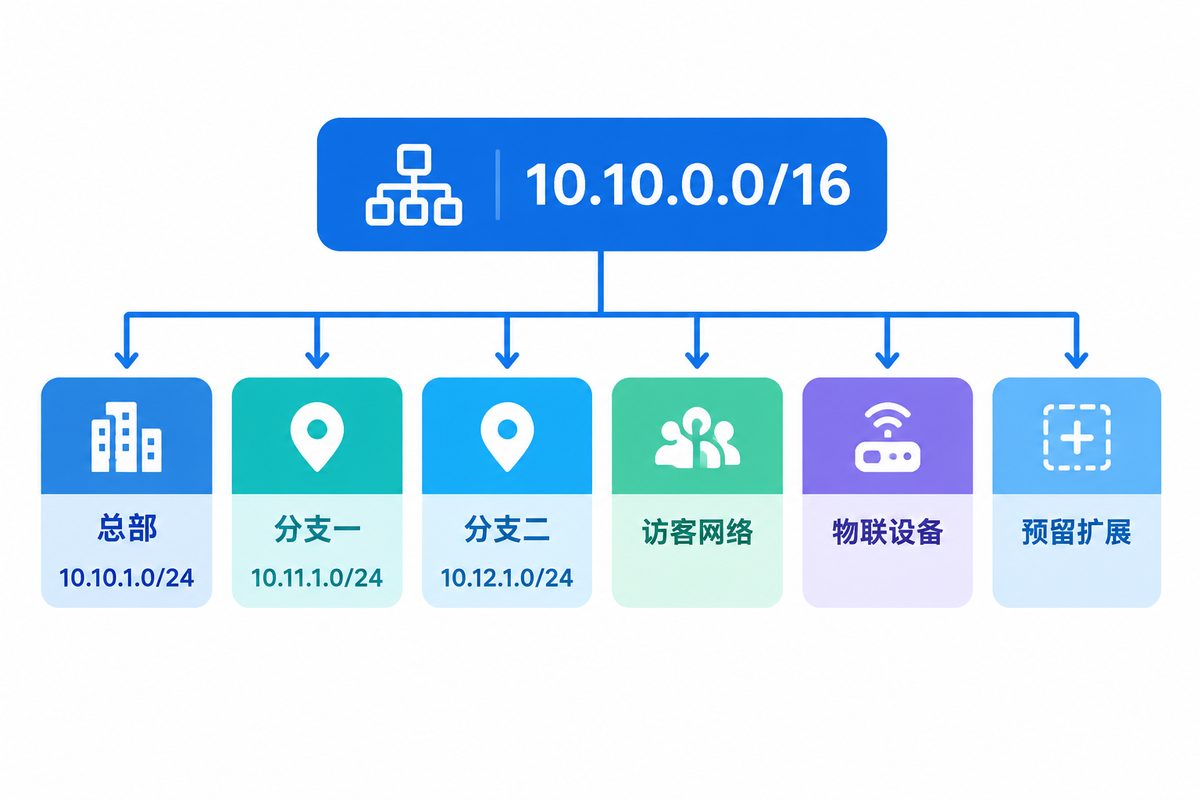
比较稳妥的做法是给每个站点分配独立的地址段,并保留扩展空间。例如按站点编号划分:总部使用 10.10.0.0/16 下的若干段,分支一使用 10.11.0.0/24,分支二使用 10.12.0.0/24,以此类推。
规划时要注意几件事:
- 避免使用过于常见的家用网段,减少与员工家庭网络、VPN 客户端所在网络冲突的概率。
- 每个站点预留增长空间,考虑未来增加门店、摄像头、物联设备等终端。
- 把服务器、办公终端、访客网络、物联设备分开,方便后续做访问控制。
- 为隧道互联、管理地址预留专用小段,避免和业务地址混用。
- 把规划写成表格长期维护,新增站点时按表分配,而不是临时决定。
地址规划看起来枯燥,但它决定了后面路由、策略和排障能有多简单。规划混乱的网络,每加一个站点都要打一次补丁。
三、已经冲突了,怎么改造
如果分支已经上线营业,直接改网段的代价可能不小。可以按实际情况选择路径。
第一种是彻底改造网段。适合站点数量不多、终端较少、可以安排停机窗口的情况。改造顺序通常是先改服务器和静态地址设备,再调整 DHCP 地址池,最后更新防火墙策略和路由。改造前要确认哪些应用写死了 IP 地址。
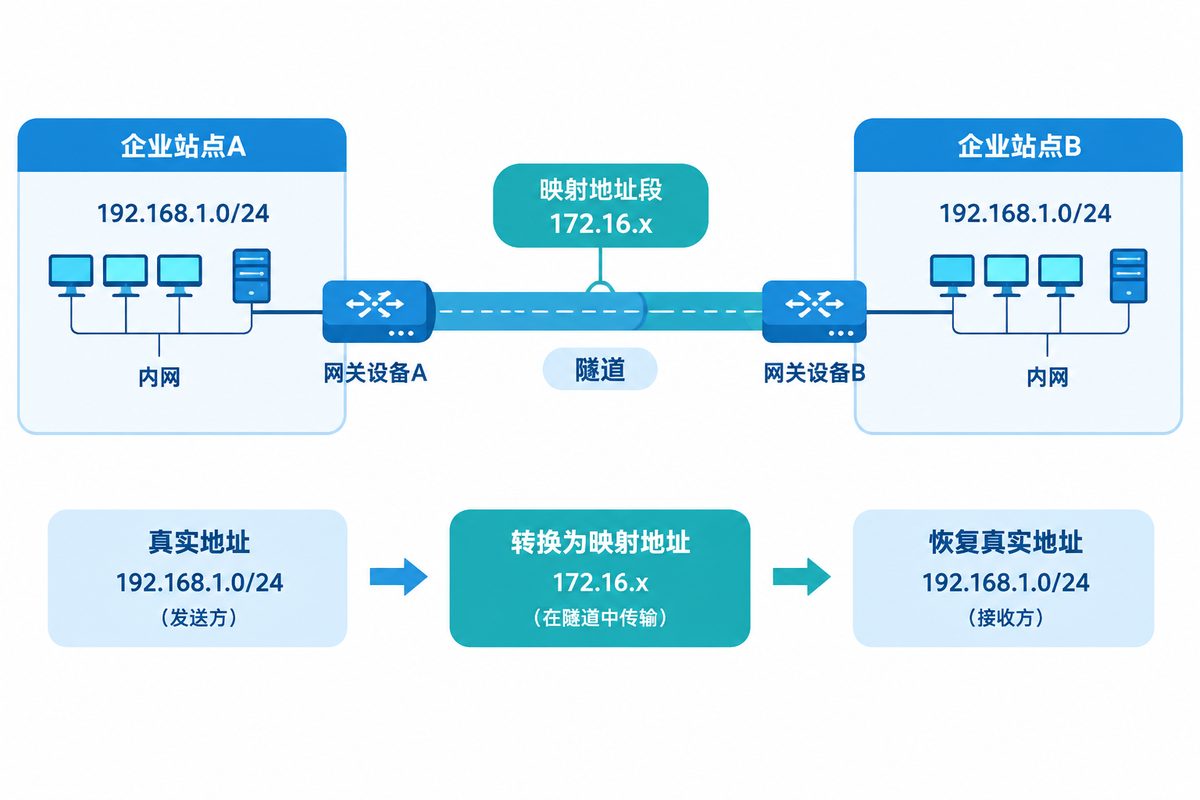
第二种是采用地址转换(NAT)做过渡。在两端网关上把重叠地址映射到不同的虚拟地址段,让互联流量使用映射后的地址通信。这样可以不动现网终端,但代价是配置复杂度上升,排障时要同时理解真实地址和映射地址,日志和审计也更难对应到具体主机。
第三种是分阶段推进。先把新开站点按新规范建设,老站点在后续改造或设备更换时逐步迁移,过渡期依靠地址转换互通。这种方式实施压力小,但过渡期会同时存在两套规则,需要文档跟上。
四、改造前要确认的具体事项
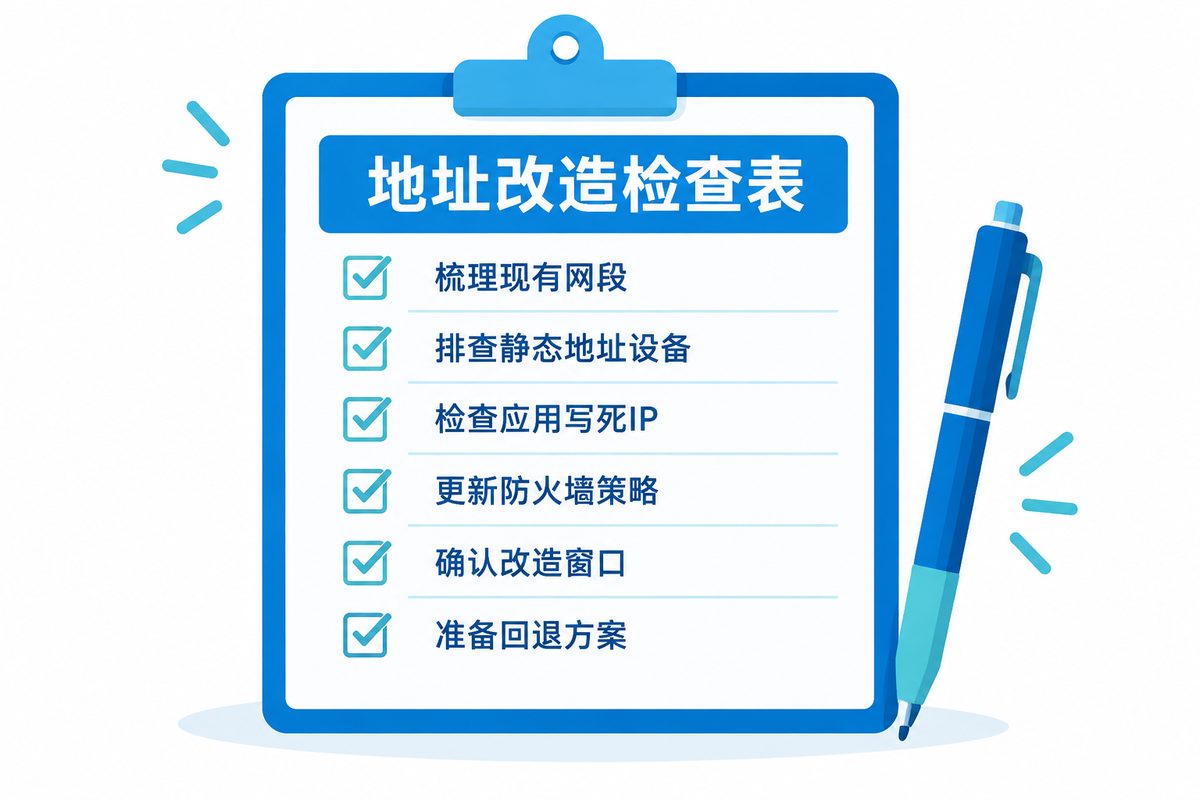
无论选择哪种方式,动手前建议确认以下清单:
- 梳理现有站点各自使用的网段、网关地址和 DHCP 地址池范围。
- 找出所有静态地址设备:服务器、打印机、摄像头、门禁、生产终端。
- 检查应用是否写死 IP:数据库连接串、设备注册地址、脚本和定时任务。
- 核对防火墙、ACL、静态路由和 VPN 配置里引用地址的地方。
- 确认改造窗口与业务影响,准备回退方案。
- 改造后按业务逐项验证,而不只看能否 ping 通。
其中“应用写死 IP”最容易漏。改造前没查出来,往往表现为某个系统单独不通,排查时又容易归因到网络。
五、和跨域组网方案怎么配合
在具备相应能力的组网方案中,站点地址段通常需要在编排平台上登记,用于生成路由和策略。地址规划越规范,后续新增站点越接近配置下发,而不是重新设计。
需要说明边界:地址转换可以解决互通问题,但会带来排障复杂度和部分应用兼容性风险。是否需要长期使用转换,应结合业务类型和运维能力决定,不要把它当成不用做规划的理由。
六、什么时候该重新规划
出现这些信号时,建议尽早整理地址规划:准备新增多个分支或门店;准备上云并需要云上网段与内网互通;并购或合并了另一套网络;地址使用率接近饱和;排障时经常搞不清某台设备在哪个网段。
越早规划,代价越低。站点少的时候改一次地址段可能只要一个晚上,站点多了以后同样的工作会变成持续数周的项目。
七、下一步
可以先做一次地址盘点:列出各站点网段、终端数量、静态地址设备和引用 IP 的应用。这份清单本身就能暴露大部分风险点,也是评估组网方案时最有用的输入。
如果你正在准备跨域组网或遇到访问异常,可以通过微恩云官网现有咨询入口,提供站点数量、各站点网段和主要业务系统。先确认地址层面是否存在冲突,再讨论互联方式,避免隧道建好之后才发现根本访问不了。